Anunciate aquí Anunciate aquí Anunciate aquí
ADVERTISEMENT
Ceuta24h
  • Inicio
  • Actualidad
  • Ceuta
  • Cultura
  • Deporte
  • Economía
  • Educación
  • Internacional
  • Laboral
  • Nacional
  • Sanidad
  • Sucesos
Sin resultado
View All Result
Ceuta24h
  • Inicio
  • Actualidad
  • Ceuta
  • Cultura
  • Deporte
  • Economía
  • Educación
  • Internacional
  • Laboral
  • Nacional
  • Sanidad
  • Sucesos
Sin resultado
View All Result
Ceuta24h
Sin resultado
View All Result

Detenido el sospechoso del ciberataque a Renfe y Adif en septiembre

por Redaccion Ceuta24Horas
21 de noviembre de 2026
en Sucesos, Tecnología
0
585
Compartido
3.2k
Lecturas
Compartir en FacebookCompartir en WhatsappCompartir en X

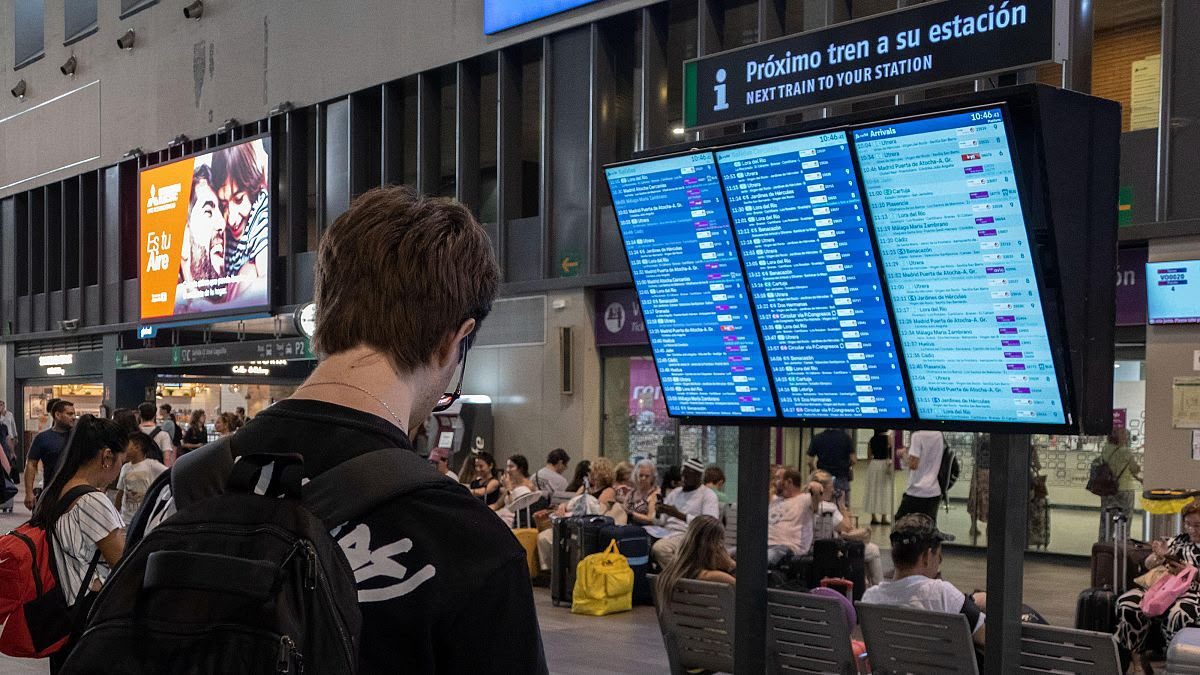
El ataque cibernético que afectó la información de los clientes de Renfe y Adif en septiembre cuenta ya con un detenido. Renfe ha informado que en octubre la Guardia Civil arrestó al sospechoso de la brecha en la seguridad informática. El incidente, que incluyó el uso de inteligencia artificial, se extendió por varios días y supuso la obtención de cerca de 500 Gigabytes de datos.

Renfe ha comunicado a los usuarios que la intervención policial impidió que el arrestado empleara o difundiera la información sustraída. La intrusión se detectó el 24 de septiembre de 2026 y comprometió sistemas corporativos vinculados a la venta de billetes. La empresa activó sus planes de respuesta, restringió el acceso detectado y fortaleció la protección de los sistemas comprometidos.

Información afectada por el ciberataque

El ataque puso en riesgo datos personales de los usuarios de Renfe y Adif. Entre la información vulnerada se encuentran datos identificativos, números de DNI o NIE, así como detalles sobre la compra de billetes y los viajes realizados. Además, podrían haberse comprometido credenciales de acceso, incluidas contraseñas cifradas.

Renfe indica que no tiene evidencia de un uso fraudulento de los datos, aunque tampoco descarta que terceros intenten explotar la información para llevar a cabo fraudes. Los ciberdelincuentes podrían enviar comunicaciones por correo electrónico, SMS o llamadas simulando ser Renfe para obtener credenciales o datos bancarios de los usuarios.

Acciones de protección y recomendaciones

Renfe ha implementado medidas técnicas y organizativas para mejorar la seguridad de sus sistemas y disminuir la posibilidad de nuevos ataques. Se ha realizado una investigación forense para establecer el alcance y origen del incidente, aumentado la vigilancia de los sistemas afectados y solicitando a proveedores externos la conservación de las evidencias.

La empresa recomienda a sus clientes modificar sus contraseñas a la mayor brevedad y evitar facilitar información sensible por correos, mensajes o teléfono. También aconseja confirmar la autenticidad de cualquier comunicación presuntamente enviada por Renfe mediante sus canales oficiales. Para más detalles, los usuarios pueden ponerse en contacto con el Delegado de Protección de Datos a través de dpdviajeros@renfe.es.

Compartir234EnviarTweet146
Redaccion Ceuta24Horas

Redaccion Ceuta24Horas

Noticias relacionadas

Españoles residentes en el extranjero pueden votar presencialmente en las elecciones generales del 29N

21 de noviembre de 2026

¿Qué conmemora el 21 de noviembre? Celebración del Día Mundial de la Televisión

21 de noviembre de 2026

Bruselas investiga ataque cibernético a la Comisión Europea con posible divulgación de datos personales

21 de noviembre de 2026
Siguiente noticia

La misión europea BepiColombo alcanza la órbita de Mercurio con apoyo tecnológico vasco

Deja una respuesta Cancelar la respuesta

Tu dirección de correo electrónico no será publicada. Los campos obligatorios están marcados con *

Welcome Back!

Login to your account below

Forgotten Password?

Retrieve your password

Please enter your username or email address to reset your password.

Log In
Gestionar cookies

Utilizamos cookies para mejorar su experiencia de navegación, ofrecer contenido y anuncios personalizados, y analizar nuestro tráfico. Puede aceptar todas las cookies o configurar sus preferencias.

Funcionales Siempre activo
El almacenamiento o acceso técnico es estrictamente necesario para la finalidad legítima de permitir el uso de un servicio específico solicitado expresamente por el usuario o abonado, o con el único propósito de efectuar la transmisión de una comunicación a través de una red de comunicaciones electrónicas.
Preferences
The technical storage or access is necessary for the legitimate purpose of storing preferences that are not requested by the subscriber or user.
Estadisiticas
The technical storage or access that is used exclusively for statistical purposes. Las cookies estadísticas ayudan a los propietarios del sitio web a comprender cómo interactúan los visitantes recopilando y reportando información de forma anónima.
Marketing
Las cookies de marketing se utilizan para rastrear a los visitantes en los sitios web con el fin de mostrar anuncios relevantes.
  • Administrar opciones
  • Gestionar los servicios
  • Gestionar {vendor_count} proveedores
  • Leer más sobre estos propósitos
Ver preferencias
  • {title}
  • {title}
  • {title}
Sin resultado
View All Result
  • Inicio
  • Ceuta
  • Actualidad
  • Sociedad
  • Política
  • Economía
  • Sanidad
  • Justicia
  • Sucesos
  • Nacional
  • Internacional

© 2026 JNews - Premium WordPress news & magazine theme by Jegtheme.